قد يعمل UE من الجيل الخامس بصورة طبيعية، مع بقاء التغطية الراديوية سليمة وحتى مع وجود PDU Session نشطة، ثم يرسل إليه AMF فجأة Deregistration Request بادرت بها الشبكة. لم يتم إيقاف تشغيل UE ولم يرسل Deregistration Request من تلقاء نفسه.
لا يوجد أي تناقض في هذا السلوك. لا يشترط أن تكون علاقة التسجيل في 5GC منتهية بواسطة UE نفسه. يمكن لإجراءات التشغيل والصيانة، أو عدم إمكانية الوصول إلى UE لفترة طويلة، أو معالجة الحالة الداخلية في AMF، أو سحب اشتراك المشترك في خدمة 5G داخل UDM أن تدفع الشبكة إلى إنهاء تسجيل قائم. وعند تحليل التتبعات، لا تتمثل أهم الأسئلة فقط في معرفة ما إذا كانت موارد UPF قد حُذفت في النهاية، بل في من اتخذ قرار إلغاء التسجيل أولاً، وهل ما زال UE قادراً على استلام الإشعار، وهل تطلب الشبكة إعادة التسجيل، وما رسائل الإشارة التي قد لا تظهر إطلاقاً بشكل مشروع.
من يقرر أن على UE المسجّل مغادرة 5GS؟
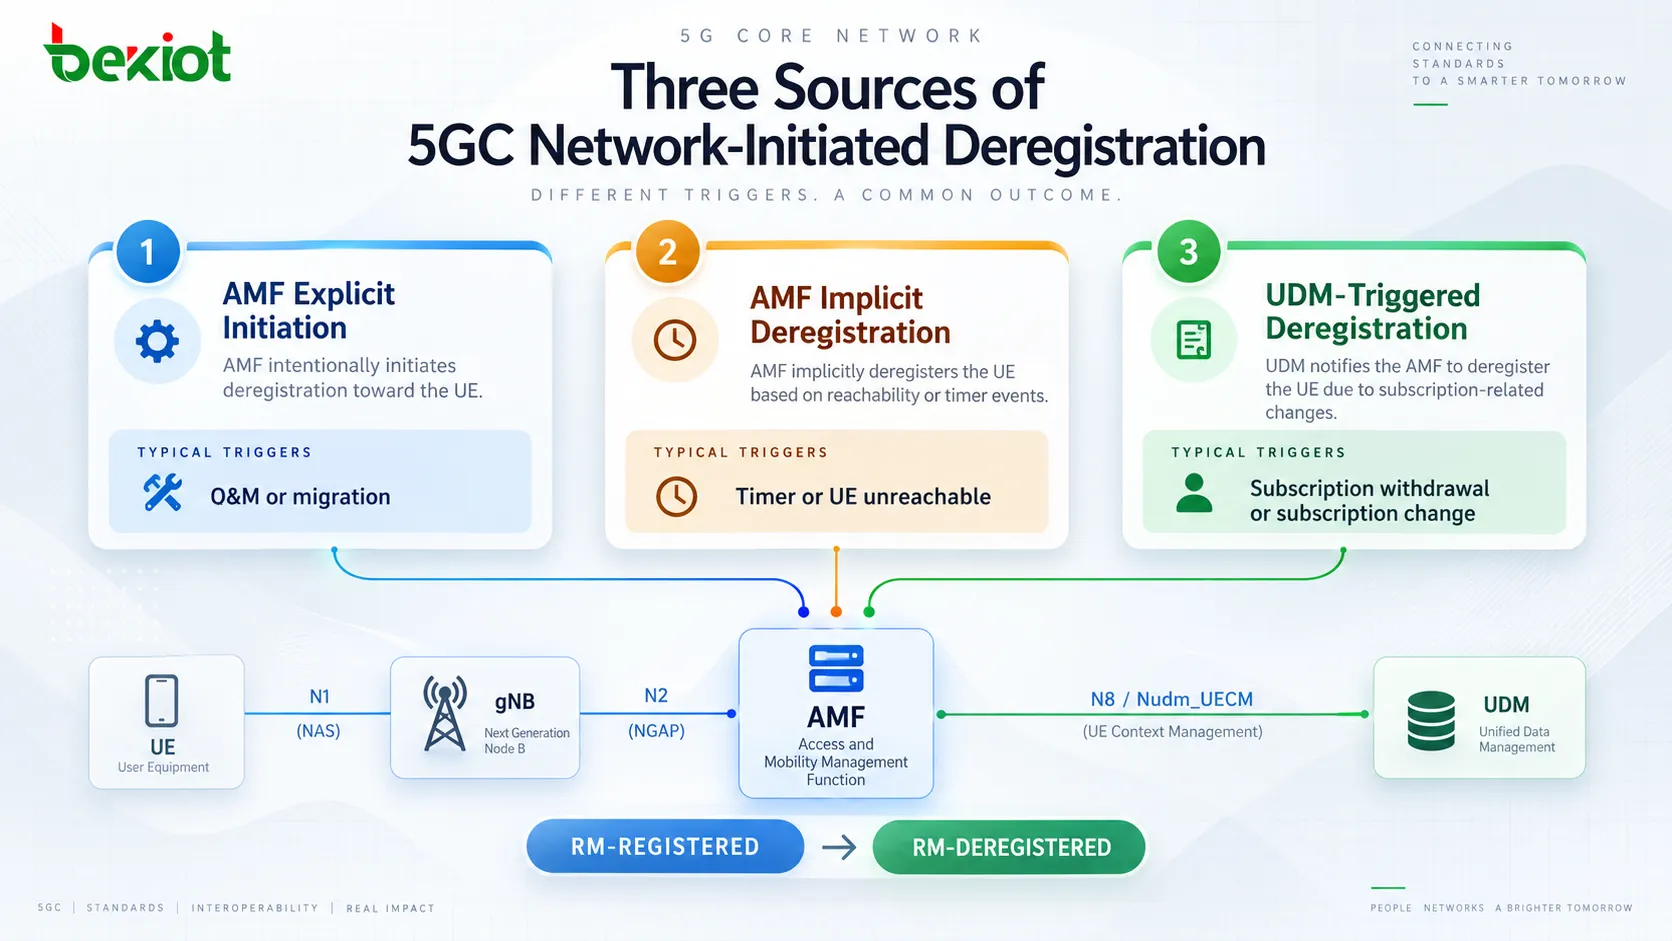
يتطلب فهم إلغاء التسجيل الذي تبادر به الشبكة أولاً التمييز بين «البدء» و«التسبّب في البدء». الإجراء نفسه يبدأ وينفذ في النهاية بواسطة AMF، لكن السبب الذي يدفع إليه لا ينشأ دائماً داخل AMF.
تبدأ إحدى الفئات من AMF. فقد يقوم المشغل بإلغاء تسجيل مستخدم بصورة صريحة لأغراض الصيانة أو ترحيل المستخدم أو أي غرض آخر لإدارة الشبكة، مما يجبر UE الموجود حالياً في حالة RM-REGISTERED على مغادرة تسجيله القائم. وهناك فئة أخرى هي إلغاء التسجيل الضمني. فإذا لم تعد الشبكة قادرة على تأكيد إمكانية الوصول إلى UE وتحققت شروط المؤقتات ذات الصلة، يمكن لـ AMF بدء تنظيف السياق من دون انتظار أن يبدأ UE أي إجراء.
ويبدأ مسار ثالث من UDM. فعلى سبيل المثال، إذا سحب المشغل اشتراك المشترك في خدمة 5G، فإن UDM هو الذي يعرف أولاً أن حالة الاشتراك قد تغيرت. ولا يرسل UDM إشارات NAS مباشرة إلى UE، بل يخطر AMF الذي يقدم الخدمة حالياً لذلك UE، ثم يحول AMF قرار النواة هذا إلى إجراء إلغاء تسجيل تبادر به الشبكة.
ومن منظور العلاقات بين وظائف الشبكة، يمكن تلخيص المصادر الرئيسية كما يلي:
بدء صريح من AMF: إجراءات التشغيل والصيانة، أو ترحيل المستخدم، أو أغراض أخرى لإدارة الشبكة؛
إلغاء تسجيل ضمني بواسطة AMF: تحققت شروط مؤقت إلغاء التسجيل أو شروط إمكانية الوصول، ولم يعد من الممكن اعتبار UE مسجلاً بصورة طبيعية؛
إلغاء تسجيل يسببه UDM: على سبيل المثال، يتم سحب اشتراك المستخدم ويطلب UDM من AMF إلغاء تسجيل UE.
بصرف النظر عن السبب الأصلي، فإن الهدف النهائي واحد: يصبح تسجيل 5GS السابق غير صالح وينتقل UE من RM-REGISTERED إلى RM-DEREGISTERED.
لماذا يبدو إلغاء التسجيل الصريح والضمني مختلفين إلى هذا الحد في التتبع؟
يؤدي الإجراءان في النهاية إلى إخراج UE من حالة التسجيل، لكن الإشارات التي تظهر لكل منهما قد تكون مختلفة جداً.
أثناء إلغاء التسجيل الصريح، تستطيع الشبكة عادةً الاستمرار في الاتصال بـ UE. يمكن لـ AMF إرسال NAS Deregistration Request لإبلاغ UE بأن تسجيله الحالي قيد الإنهاء. وإذا ظل UE قابلاً للوصول، فيمكنه إعادة Deregistration Accept، وبعد ذلك تواصل الشبكة تحرير السياق المتبقي واتصال الإشارة من جهة النفاذ.
يبدأ إلغاء التسجيل الضمني من حالة مختلفة. فهو يحدث عادةً بعد أن يفشل UE في الظهور أو الاستجابة لفترة كافية بحيث لا تعود الشبكة قادرة على تأكيد إمكانية الوصول إليه. عند هذه المرحلة، قد لا يكون لإرسال Deregistration Request أخرى جدوى لأن UE قد يكون قد أُغلق أو أصبح خارج التغطية أو انفصل بطريقة أخرى.
لذلك قد يظهر إلغاء التسجيل الضمني في التتبع مجرد تنظيف للسياق من جانب الشبكة من دون تبادل كامل Deregistration Request → Deregistration Accept.
وهذا يقود إلى قاعدة مفيدة لتحليل التتبعات: عدم وجود Deregistration Request من الشبكة إلى UE لا يثبت أن إلغاء التسجيل الذي بادرت به الشبكة لم يحدث. في السيناريو الضمني، قد تكون الشبكة تنظف السياق تحديداً لأن UE لم يعد متاحاً لتبادل الإشارات.
كيف ينقل UDM قرار سحب الاشتراك إلى AMF؟
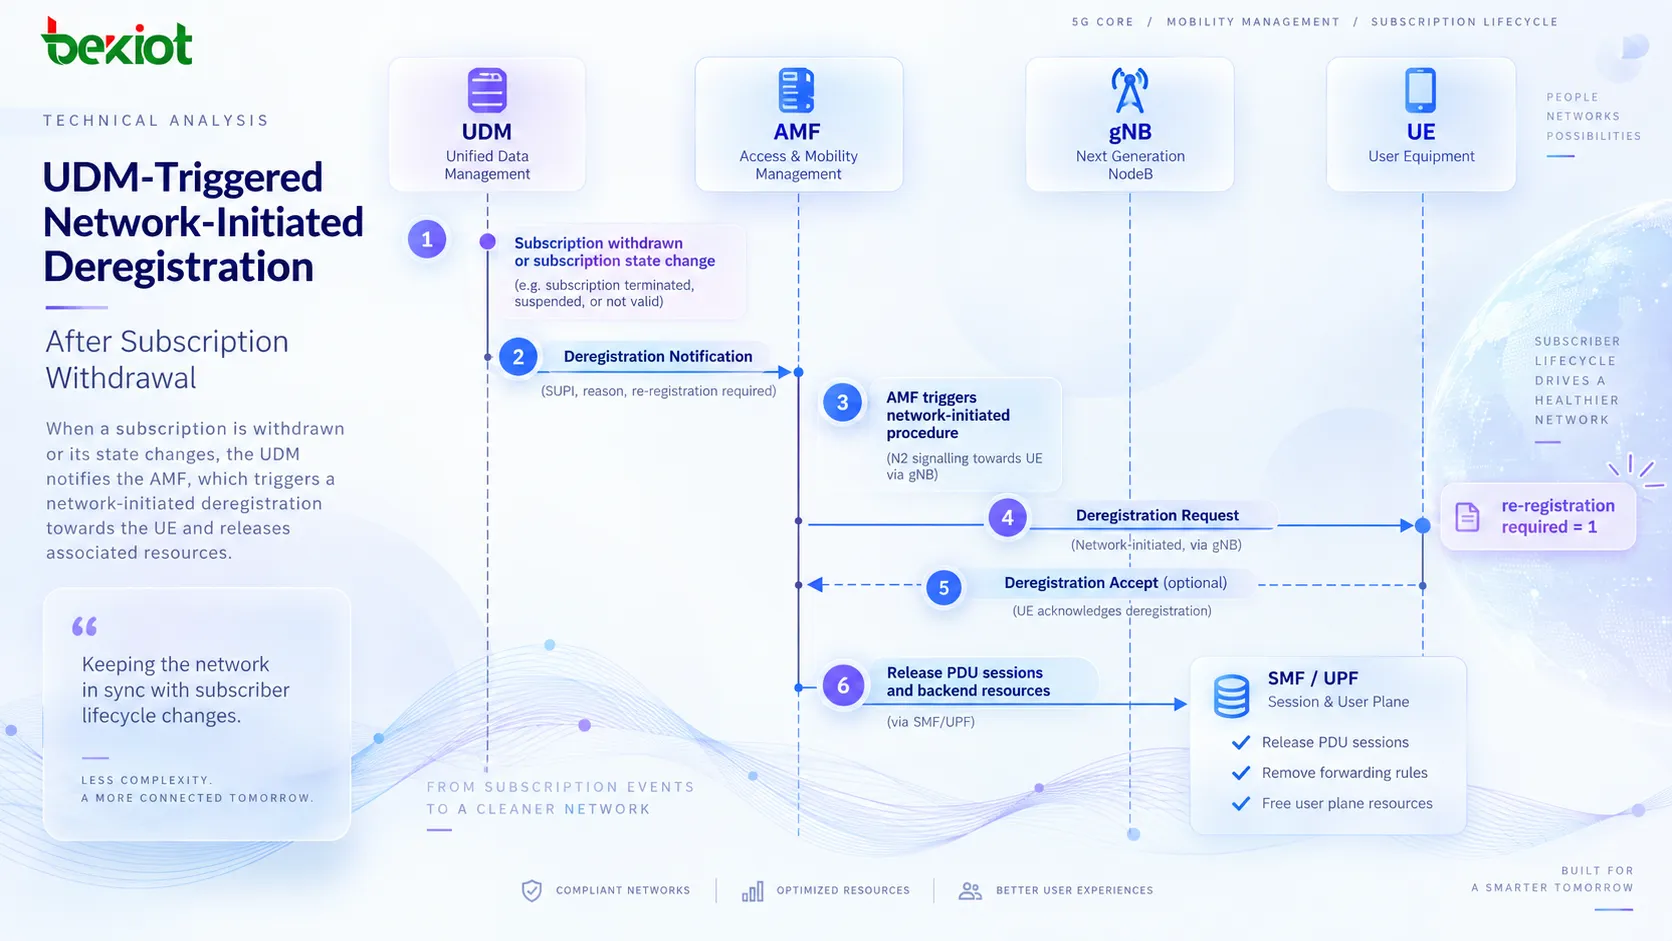
يعد تغير أهلية المشترك للخدمة أحد أوضح أمثلة إلغاء التسجيل الذي تبادر به الشبكة. افترض أن UE مسجل بالفعل في شبكة زائرة وقد أنشأ خدمة، ثم قامت الشبكة المنزلية لاحقاً بسحب اشتراك المستخدم في 5G. يكون UDM هو أول من يرى تغير الاشتراك، وليس gNB أو UE.
يمكن لـ UDM إرسال Deregistration Notification إلى AMF الذي يقدم الخدمة عبر URI للاستدعاء العكسي كان AMF قد سجله مسبقاً. وفي حالة نموذجية، يمكن أن يتضمن الإشعار سبباً مثل SUBSCRIPTION_WITHDRAWN وأن يحدد Access Type ذي الصلة، مثل 3GPP_ACCESS.
ولا ينتقل AMF إلى إجراء إلغاء التسجيل الموجه إلى UE إلا بعد استلام هذا الإشعار. عندها يمكن لـ AMF إرسال NAS Deregistration Request إلى UE عبر gNB. وإلى جانب هوية UE وAccess Type، يوجد حقل مهم بصورة خاصة هو re-registration required (إعادة التسجيل مطلوبة).
يشير هذا الحقل إلى ما إذا كانت الشبكة تتوقع من UE تنفيذ Registration جديد بعد إلغاء التسجيل. ولا ينبغي تفسيره على أنه يعني أن كل إلغاء تسجيل بادرت به الشبكة يفرض دائماً إعادة تسجيل ناجحة. ففي بعض السيناريوهات قد ترغب الشبكة فقط في أن يغادر UE الـ AMF الحالي أو أن يعيد بناء سياق التسجيل. وإذا كان المشترك قد فقد فعلياً أهلية خدمة 5G، فإن نجاح Registration لاحق يُعد قراراً منفصلاً.
بعد معالجة إشعار UDM إلى AMF، يعيد AMF إلى UDM الإقرار المقابل. وعند هذه النقطة تكون سلسلة التحكم قد انتقلت من «تغيرت حالة الاشتراك» إلى «AMF الذي يقدم الخدمة ينفذ الآن إلغاء التسجيل».
كيف تُنظَّف موارد الأنظمة الداخلية بعد أن تقرر الشبكة إلغاء تسجيل UE؟
من هذه النقطة فصاعداً، تتداخل بعض خطوات تحرير الموارد مع إلغاء التسجيل الذي يبدأه UE. ولا توجد فائدة كبيرة من تكرار كل رسالة N4 وPCF وUDM مرة أخرى. الأهم هو فهم سبب بقاء إجراءات التنظيف هذه ضرورية في إجراء تبادر به الشبكة.
قد يكون لدى UE بالفعل PDU Session واحدة أو أكثر نشطة. وبمجرد أن يقرر AMF إنهاء التسجيل، يجب عليه توجيه SMF المعنية لتحرير تلك الجلسات. ويتولى SMF بعد ذلك معالجة موارد مستوى المستخدم ومسارات N3 على جانب UPF وإنهاء علاقات SM Policy التي لم يعد لها سياق خدمة صالح. كما يمكن إزالة الاشتراكات أو التسجيلات في UDM وفقاً لحالة الجلسات المتبقية.
وقد يحتاج AMF نفسه أيضاً إلى تحرير علاقات سياسة النفاذ والتنقل، بما في ذلك AM Policy Association وأي UE Policy Association تنطبق على الحالة. وإلا فقد تصل الشبكة إلى حالة غير متسقة يكون فيها UE غير مسجل، بينما لا يزال PCF أو SMF أو UDM يحتفظ بعلاقات توحي بأن خدمة نشطة ما زالت مستمرة.
الجزء الصعب ليس «حذف أكبر قدر ممكن». يجب على الشبكة فهم Access Type الحالي وأي حالة خدمة ما زالت صالحة. فإذا بقي UE مسجلاً عبر نفاذ آخر، أو كان بعض السياق لا يزال مستخدماً بواسطة جلسة أخرى، فسيكون حذف جميع حالات UE غير صحيح.
لذلك، بعد رؤية Deregistration Request بادرت بها الشبكة، ينبغي ألا تركز عملية استكشاف الأعطال على ما إذا كان تسلسل متطابق من 14 رسالة يظهر أم لا. بل يجب التحقق من أن PDU Sessions التي ينبغي تحريرها قد حُررت فعلاً، وأن علاقات السياسة القديمة قد أُنهيت، وأن السياق الذي يجب أن يبقى صالحاً قد تم الحفاظ عليه.
ما الفرق بين إخراج UE صراحةً بواسطة AMF وسحب الاشتراك بواسطة UDM؟
قد تبدو المراحل اللاحقة في الإجرائين متشابهة جداً لأن كليهما يعتمد في النهاية على AMF لإلغاء تسجيل UE، وقد يدخلان منطق تنظيف PDU Session والسياسات نفسه. لكن نقطة البداية مختلفة.
إذا قام المشغل بإزالة UE صراحةً من AMF، فإن أول إجراء مهم يأتي مباشرةً من AMF. ولا يسبق ذلك Deregistration Notification من UDM. ويكون AMF على علم بالفعل بالسبب التشغيلي لإلغاء التسجيل، ويمكنه إرسال Deregistration Request مباشرةً إلى UE.
إذا سُحبت خدمة 5G من المشترك، فإن نقطة البداية تكون UDM. وقبل أن يتصرف AMF، فإنه يتلقى عادةً إشعار إلغاء تسجيل من UDM. وفي لقطات الحزم التي تشمل عدة وظائف شبكة، يكون هذا الاختلاف مفيداً للغاية لأنه يوضح من الذي قرر أولاً إنهاء التسجيل القائم، بدلاً من معاملة كل إشارات التنظيف اللاحقة على أنها السيناريو نفسه.
أثناء ترحيل AMF أو إعادة توزيع المستخدمين داخل مجموعة AMF، يجب أيضاً فحص متطلب re-registration في Deregistration Request مع التحقق مما إذا كان UE يدخل لاحقاً في إجراء Registration جديد. ففي هذه الحالة قد يكون إلغاء التسجيل خطوة في نقل UE إلى AMF آخر يقدم الخدمة، وليس إنهاءً دائماً لخدمة 5G الخاصة بالمشترك.
يختلف سحب الاشتراك من حيث طبيعته لأنه يعكس تغيراً في أهلية المشترك. وحتى إذا سمح إجراء NAS لـ UE بمحاولة Registration مرة أخرى، فإن شبكة النواة ستقيّم تلك المحاولة وفق حالة الاشتراك المحدثة.
في التتبع، ابدأ بمن أرسل الرسالة الأولى
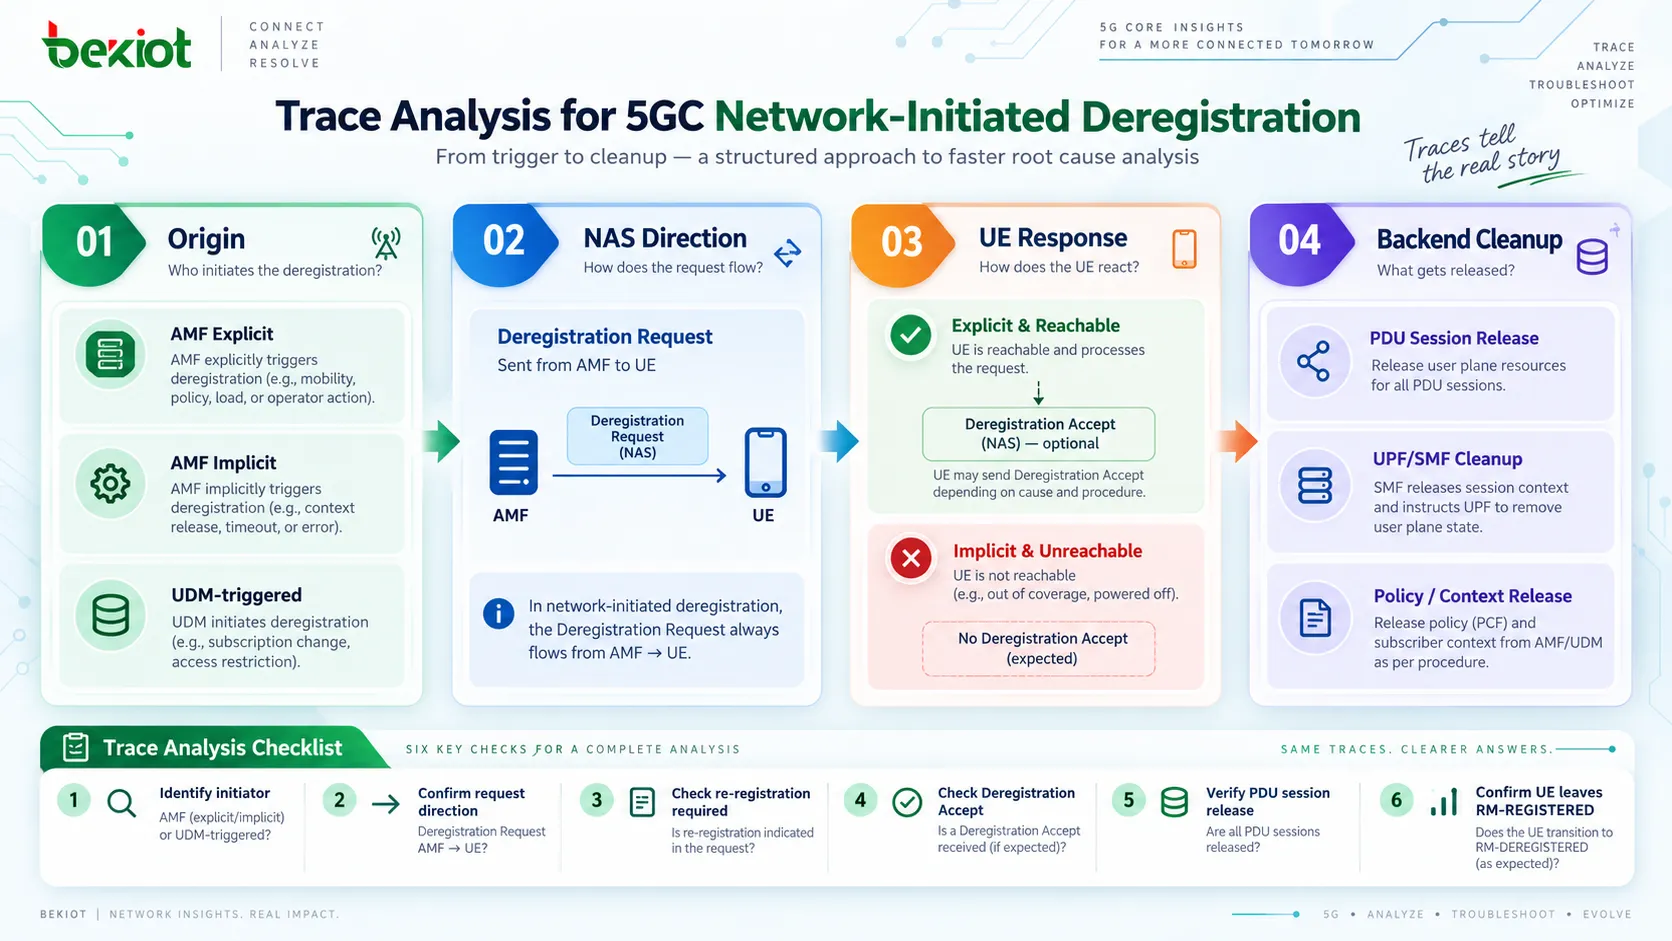
يصبح تحليل إلغاء التسجيل الذي تبادر به الشبكة أسهل عند تقسيمه إلى أربع مراحل: المصدر → الإشعار → تنظيف الموارد → استجابة UE.
أولاً، حدد المصدر. إذا كانت أقدم رسالة ذات صلة هي Deregistration Notification من UDM إلى AMF، فقد تم تحفيز الإجراء بحدث من جانب UDM. وإذا أرسل AMF Deregistration Request مباشرةً إلى UE، فمن المرجح أن تكون حالة صريحة بدأها AMF. وإذا لم يظهر أي منهما ولكن الشبكة بدأت إزالة سياق UE، ففكر في إلغاء التسجيل الضمني.
ثانياً، افحص اتجاه NAS. في إلغاء التسجيل الذي تبادر به الشبكة، تتجه Deregistration Request من AMF → UE. وهذا هو الاتجاه المعاكس لإلغاء التسجيل الذي يبدأه UE. قد يكون اسم الرسالة متطابقاً، لذلك يظل الاتجاه مهماً.
ثالثاً، تحقق مما إذا كان UE يعيد Deregistration Accept. أثناء إلغاء التسجيل الصريح، إذا ظل UE قابلاً للوصول، تظهر الاستجابة عادةً. أما في إلغاء التسجيل الضمني، فقد يكون UE غير قابل للوصول بالفعل، لذلك قد تغيب هذه الخطوة.
رابعاً، تحقق من موارد الأنظمة الداخلية. إذا كان لدى UE سابقاً PDU Sessions، فتحقق من تحرير موارد SMF وUPF المقابلة. وإذا نشأ الإجراء من UDM أو تضمن حالة سياسة، فتحقق أيضاً من العلاقات في UDM وPCF.
تسلسل عملي للتحليل هو:
حدد وظيفة الشبكة NF التي بدأت الإجراء أو تسببت في تشغيله؛
أكد اتجاه Deregistration Request وAccess Type؛
تحقق من أن re-registration required يتوافق مع السيناريو؛
حدد ما إذا كان UE يعيد Deregistration Accept؛
تحقق من تحرير PDU Sessions القائمة وموارد مستوى المستخدم؛
وأخيراً، تأكد من أن حالة تسجيل UE قد غادرت RM-REGISTERED.
هذا أقرب إلى استكشاف الأعطال الحقيقي من المقارنة الآلية لمعرفة ما إذا كانت رسالة HTTP/2 مفقودة من مسار مرجعي مرقم. يمكن أن يكون لإلغاء التسجيل الذي تبادر به الشبكة أسباب متعددة، لذلك قد تبدو السيناريوهات المختلفة مختلفة منذ الرسالة الأولى.
الأسئلة الشائعة
هل يرسل إلغاء التسجيل الذي تبادر به الشبكة دائماً Deregistration Request إلى UE؟
لا. أثناء إلغاء التسجيل الصريح، إذا كان UE قابلاً للوصول، يرسل AMF عادةً Deregistration Request. أما إلغاء التسجيل الضمني فيحدث غالباً بعد بقاء UE غير قابل للوصول لفترة طويلة، لذلك قد تقوم الشبكة بتنظيف سياق التسجيل مباشرةً من دون ظهور NAS Deregistration Request في التتبع.
هل يستطيع UDM إلغاء تسجيل UE مباشرةً؟
يتولى UDM بصورة أساسية بيانات المشترك والاشتراك. ويمكن لأحداث مثل سحب الاشتراك أن تسبب إلغاء التسجيل، لكن AMF الذي يقدم الخدمة يظل وظيفة الشبكة التي تنفذ Deregistration Request التي تبادر بها الشبكة باتجاه UE. ويجب أن يميز تحليل التتبع بين المحفَّز بواسطة UDM و المبدوء بواسطة AMF في إلغاء التسجيل.
إذا كانت re-registration required مضبوطة على 1، فهل يعني ذلك أن UE سينجح بالتأكيد في التسجيل من جديد؟
لا. يشير الحقل إلى أن الشبكة تطلب من UE تنفيذ Registration مرة أخرى، لكن قبول Registration الجديد يعتمد على أهلية المشترك، وقيود النفاذ، وسياسة الشبكة، وسبب إلغاء التسجيل الأصلي. وإذا تم سحب الاشتراك، فإن محاولة Registration جديدة لا تضمن قبول 5GC للـ UE.
هل تختلف خطوات تحرير الموارد تماماً عن إلغاء التسجيل الذي يبدأه UE؟
لا. يختلف اتجاه التسبب في الإجراء، ولكن بمجرد أن تقرر الشبكة إنهاء التسجيل، يمكن أن تتداخل بدرجة كبيرة عملية تنظيف PDU Sessions القائمة وموارد UPF وعلاقات السياسة مع إلغاء التسجيل الذي يبدأه UE. والفروق الأكثر فائدة هي من بدأ الإجراء، واتجاه رسالة NAS، وما إذا كان تأكيد UE متوقعاً، وما إذا كانت إعادة التسجيل مطلوبة.