قد تصبح زيارة صيانة أو بوابة غير مألوفة أو حساب تحويلة مسروق منفذًا إلى خدمات الصوت في الشركة. ويمكن إساءة استخدام معدات النطاق العريض والصوت العادية عندما لا يُضبط التركيب والنفاذ. ويبدأ الدفاع العملي بمعرفة الأجهزة المصرح بها وكيف يُسمح لها بالاتصال.
هوية المتصل هوية معروضة، وليست دليلًا كافيًا على أن المتصل أو الجهاز جدير بالثقة. ويجب أن تشمل حماية المؤسسة النفاذ المادي والأجهزة الطرفية والحسابات ووصلات SIP والتوجيه والاستجابة للحوادث. وليست VoIP نظامًا احتياليًا بطبيعتها، كما أن وجود بوابة صغيرة ليس دليلًا على المخالفة بمفرده؛ فالتصريح والسلوك المرصود هما ما يهم.
معرفة كل جهاز على الشبكة الصوتية
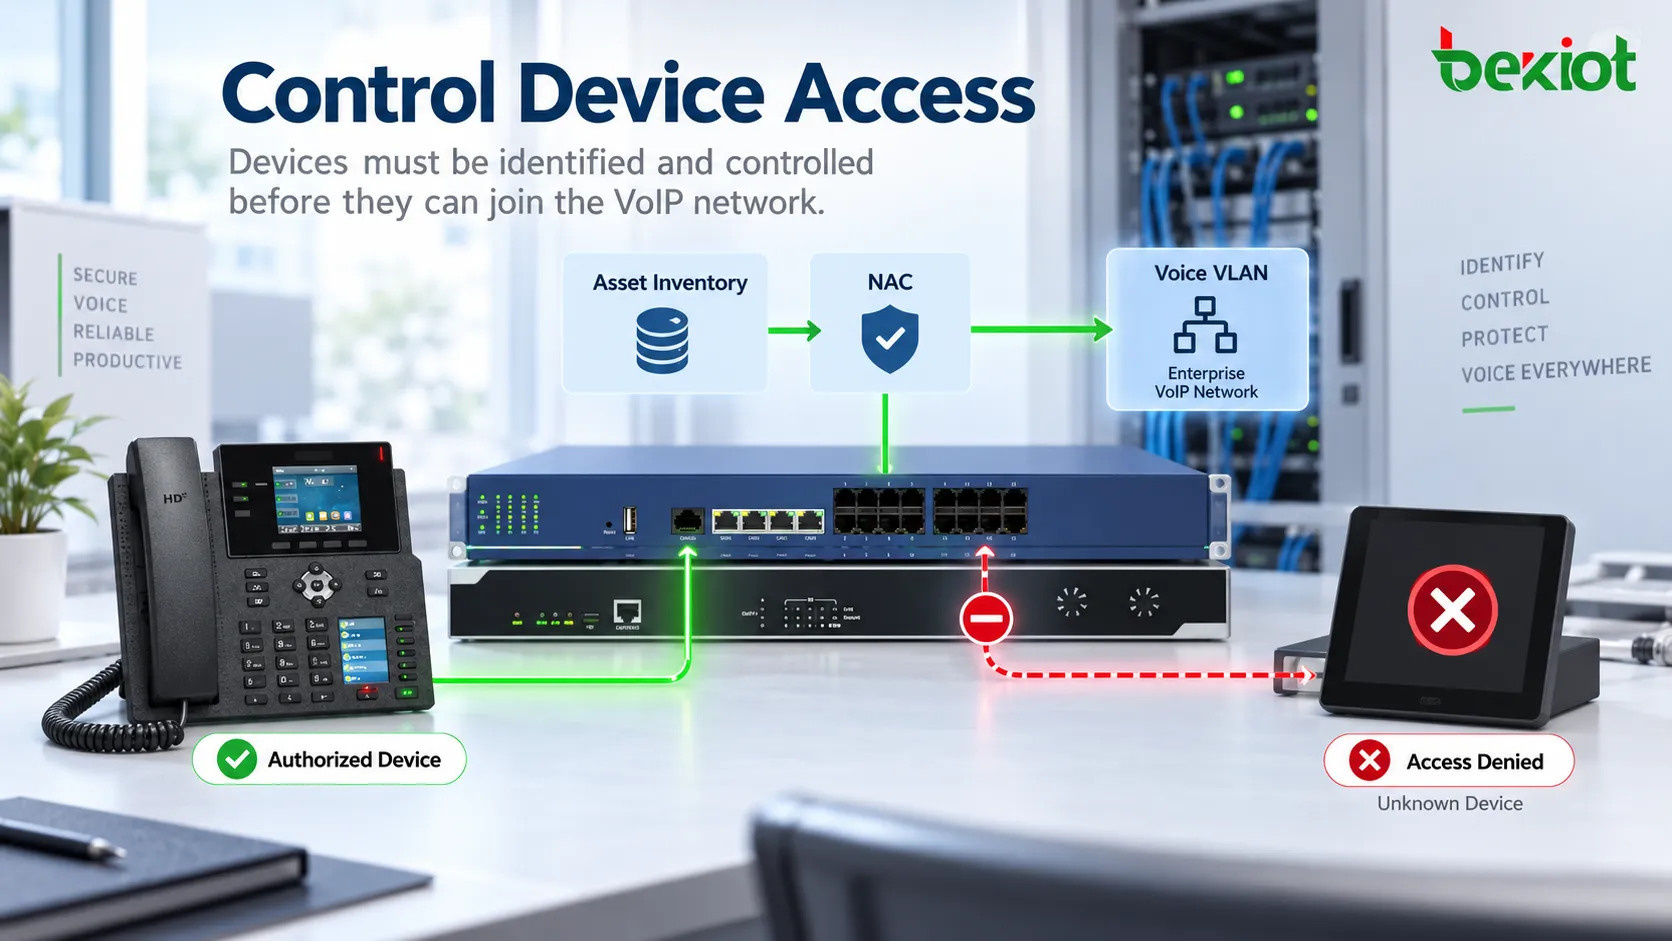
احتفظ بجرد لهواتف IP ومحولات ATA والبوابات ووحدات SBC ومقاسم IP PBX وأجهزة المؤتمرات. وسجل الطراز وإصدار البرنامج ومعرّفات الشبكة وموقع التركيب والمالك وغرض العمل. وطابق هذا الجرد مع سجلات المحولات والمنصة، واشترط الموافقة على الإضافات أو معدات الاختبار المؤقتة.
افصل حركة الصوت والإدارة حيث يلائم ذلك، وقيّد الاتصال بين قطاعات الشبكة، واستخدم 802.1X المدعوم أو ضوابط قبول الأجهزة في الشبكة. ولا تمثل Voice VLAN وحدها مصادقة. وتكون الضوابط القائمة على MAC أضعف من مصادقة الأجهزة بالتشفير لأن العناوين قابلة للنسخ؛ فاستخدمها ضوابط مساندة حيث لا تتاح طرق أقوى.
أغلق غرف المعدات، وأشرف على الزوار، وعطّل المنافذ غير المستخدمة حيث يلائم ذلك التشغيل. وينبغي أن يوضح أمر العمل المشروع من وصل كل جهاز ولماذا. وافحص الفروع ومآخذ الشبكة المكشوفة إلى جانب غرفة الخوادم الرئيسية، وأزل المعدات المؤقتة عند انتهاء الصيانة.
إدارة حسابات SIP طوال دورة حياتها
أنشئ حسابات الصوت مع مالك ودور معتمد وصلاحيات اتصال محددة. وعطّل الحسابات سريعًا عند مغادرة الموظفين أو انتهاء عمل المقاولين، وغيّر الصلاحيات عند تغير الأدوار. وافصل تحويلات SIP العادية عن حسابات إدارة الويب؛ فرقم الهاتف وكلمة المرور المشتركة طويلة الأمد لا يكفيان لإدارة الهوية.
استخدم بيانات اعتماد فريدة وتهيئة آمنة وضوابط شهادات أو أجهزة مدعومة. وتُعد المصادقة متعددة العوامل مفيدة للإدارة وتسجيل الدخول إلى التطبيقات التي تدعمها، لكن جهاز SIP طرفيًا تقليديًا يستخدم مصادقة الملخص قد لا يدعم مطالبة MFA تفاعلية. فاحمِ هذه الأجهزة بضوابط متوافقة للنفاذ الشبكي وبيانات الاعتماد، بدلًا من الادعاء بأن MFA تغطي كل تسجيل.
قيّد الإدارة بمسارات نفاذ موثوقة، مثل VPN منضبط أو مضيف عبور، وسجل التغييرات. وراقب التسجيلات غير المعتادة وحقق في الأجهزة أو الشبكات غير المألوفة. وقد يفسر السفر وتغير عناوين المشغل والعملاء الاحتياطيون المشروعون بعض الحالات الشاذة، لذا لا ينبغي أن تثبت تغيرات الموقع وحدها حدوث اختراق تلقائيًا.
ضبط الحدود الخارجية لاتصالات SIP
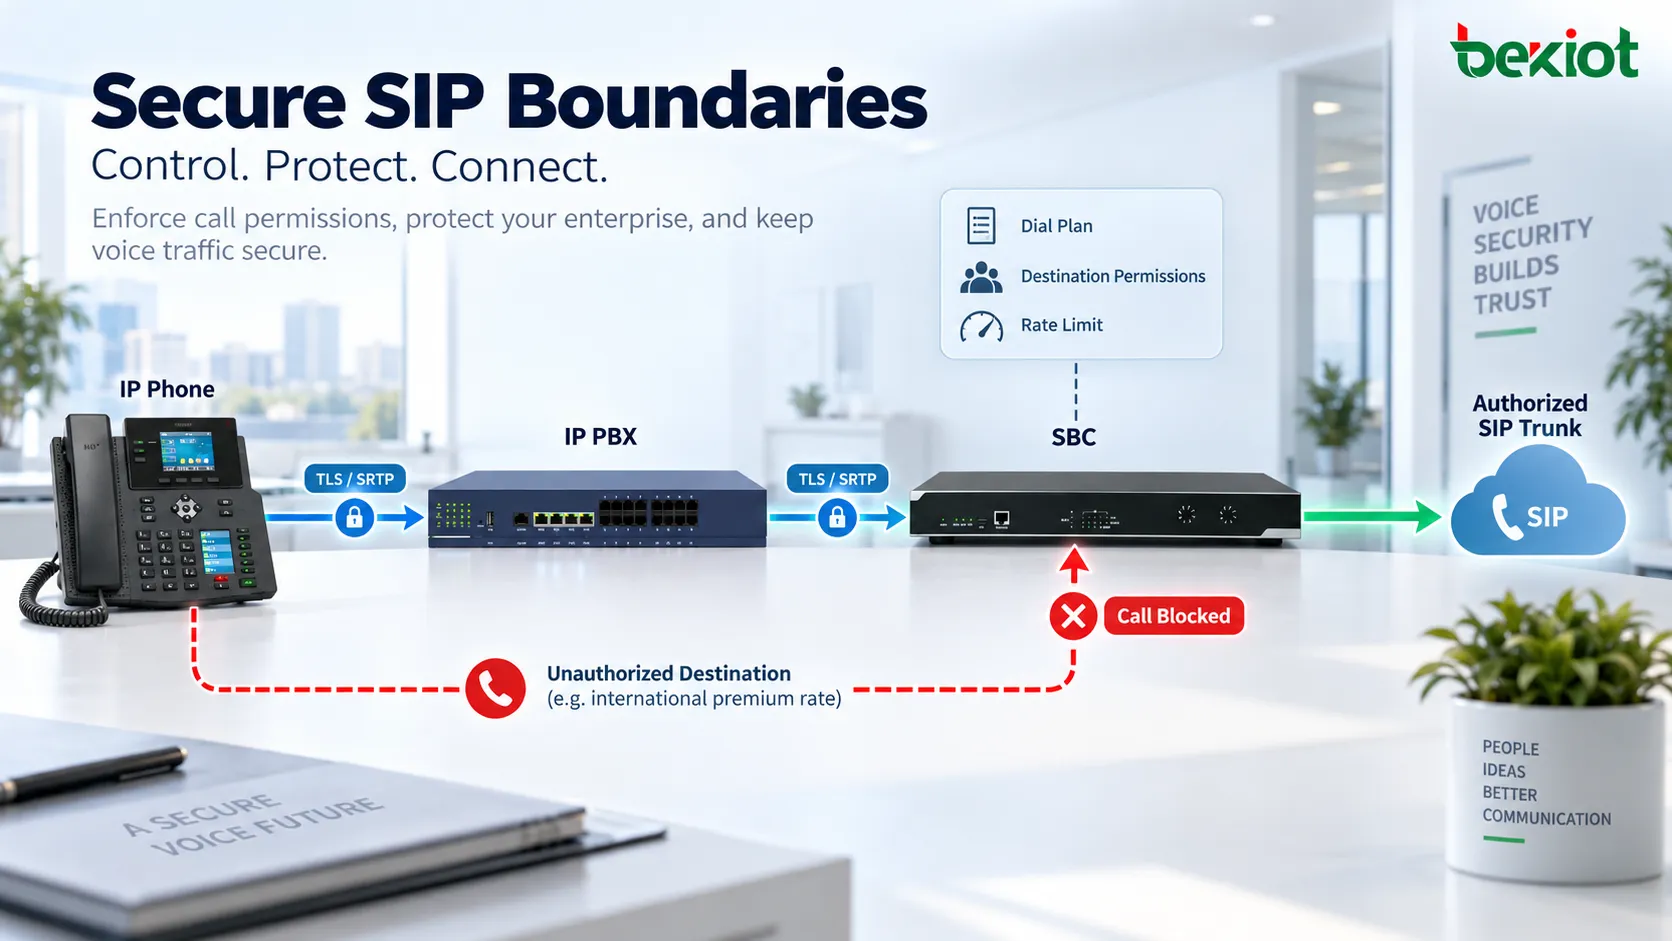
يمكن لوحدة SBC فرض سياسة الجلسات بين المؤسسة والمشغلين المصرح لهم أو الخدمات السحابية أو المستخدمين عن بُعد. وبحسب قدراتها، يمكنها التحقق من التشوير وتحديد معدلات الجلسات وعددها المتزامن وتطبيق سياسات النفاذ وإخفاء أجزاء من البنية الداخلية. وهي تحتاج إلى إعداد صحيح وصيانة وسعة مناسبة.
اجمع هذه الحدود مع قواعد الجدار الناري وتقييد المصادر حيثما أمكن وحدود المعدل والتخطيط لمواجهة حجب الخدمة. واسمح فقط بمسارات التشوير والوسائط المطلوبة. ولا ينبغي أن تظل منافذ الإدارة العامة والاستثناءات الواسعة لاستكشاف الأعطال مفتوحة بعد بدء التشغيل. وقد تتغير نطاقات عناوين المشغل، لذا تحتاج القواعد المعتمدة إلى صيانة أيضًا.
وثّق المسار الطبيعي من خدمة الصوت الداخلية عبر المحيط المنضبط إلى مشغل أو منصة مصرح بها. وليست SBC جدارًا ناريًا شاملًا أو كاشف احتيال أو ضمانًا للهوية. واختبر الإنفاذ الفعلي، بما فيه الجلسات المرفوضة والمستخدمون عن بُعد المسموح لهم واستمرار الخدمة تحت الحمل المتفق عليه.
تحديد الوجهات التي يستطيع الحساب الصحيح الاتصال بها
ينبغي ألا تمنح المصادقة الناجحة اتصالًا دوليًا أو اتصالًا بأرقام مرتفعة التعرفة أو بمعرّفات SIP URI بلا قيود. حدد فئة خدمة بحسب الدور وقيّد نطاقات الوجهات باحتياجات العمل. فقد تحتاج نقطة مساعدة غير مأهولة فقط إلى وجهات معتمدة في غرفة التحكم؛ بينما قد يتطلب فريق مبيعات دولي سياسة أوسع لكنها تظل صريحة.
طبق حدودًا مناسبة للتزامن أو المدة أو الاستخدام أو الإنفاق حيث تدعمها المنصة والمشغل. واربط التنبيهات باستجابة متفق عليها. وتحتاج العتبات إلى خط أساس للعمل؛ فقد يختلف مركز اتصال مشغول أو فريق مناوب بصورة مشروعة عن تحويلة مكتبية لا تُستخدم إلا أثناء الدوام.
راجع خطط الطلب وإعادة التوجيه والنفاذ إلى البريد الصوتي وصلاحيات التحويل والوصلات غير المستخدمة. فقد تظل تحويلة مقيدة تتيح مسارًا مكلفًا إذا تجاوزت قواعد إعادة التوجيه أو التحويل سياستها. واحفظ النفاذ المطلوب إلى الطوارئ وحدد عملية استثناء منضبطة؛ فيجب ألا يعطل احتواء الاحتيال الاتصالات الحرجة دون تمييز.
حماية التشوير والوسائط بصورة منفصلة
يمكن لـ TLS حماية تشوير SIP على الاتصالات التي تُفعّل عليها ويُتحقق من صحتها. ويمكن لـ SRTP حماية سرية الوسائط وسلامتها عند تهيئته بتشفير وإدارة مفاتيح مناسبين. ولا تتحقق أي منهما بمجرد اختيار منفذ أو عرض رمز مكالمة آمنة.
تحقق من الثقة بالشهادة وهوية الخادم وتاريخ الانتهاء وحماية المفتاح الخاص وتوافق الإعدادات على كل مقطع. ولا ينشئ الانتقال من المنفذ 5060 إلى 5061 وحده أمنًا. ويتطلب SRTP طريقة مدعومة لإنشاء المفاتيح؛ ولا يحدد SRTP نفسه نظامًا كاملًا لإدارة المفاتيح.
قد تنهي وحدة SBC أو وكيل وسائط أو مشغل التشفير وتبدأ مقطعًا محميًا آخر. وتحقق من الأطراف التي تستطيع الوصول إلى التشوير أو الصوت، ومن الموضع الذي يصبح فيه المسار غير مشفر، ولا سيما عند حدود PSTN. ولا يحل التشفير محل التصريح للحساب أو سياسة المكالمات؛ فبيانات الاعتماد الصحيحة المسروقة تظل قادرة على إنشاء مكالمة احتيالية مشفرة.
مراقبة السلوك إلى جانب صحة البروتوكول
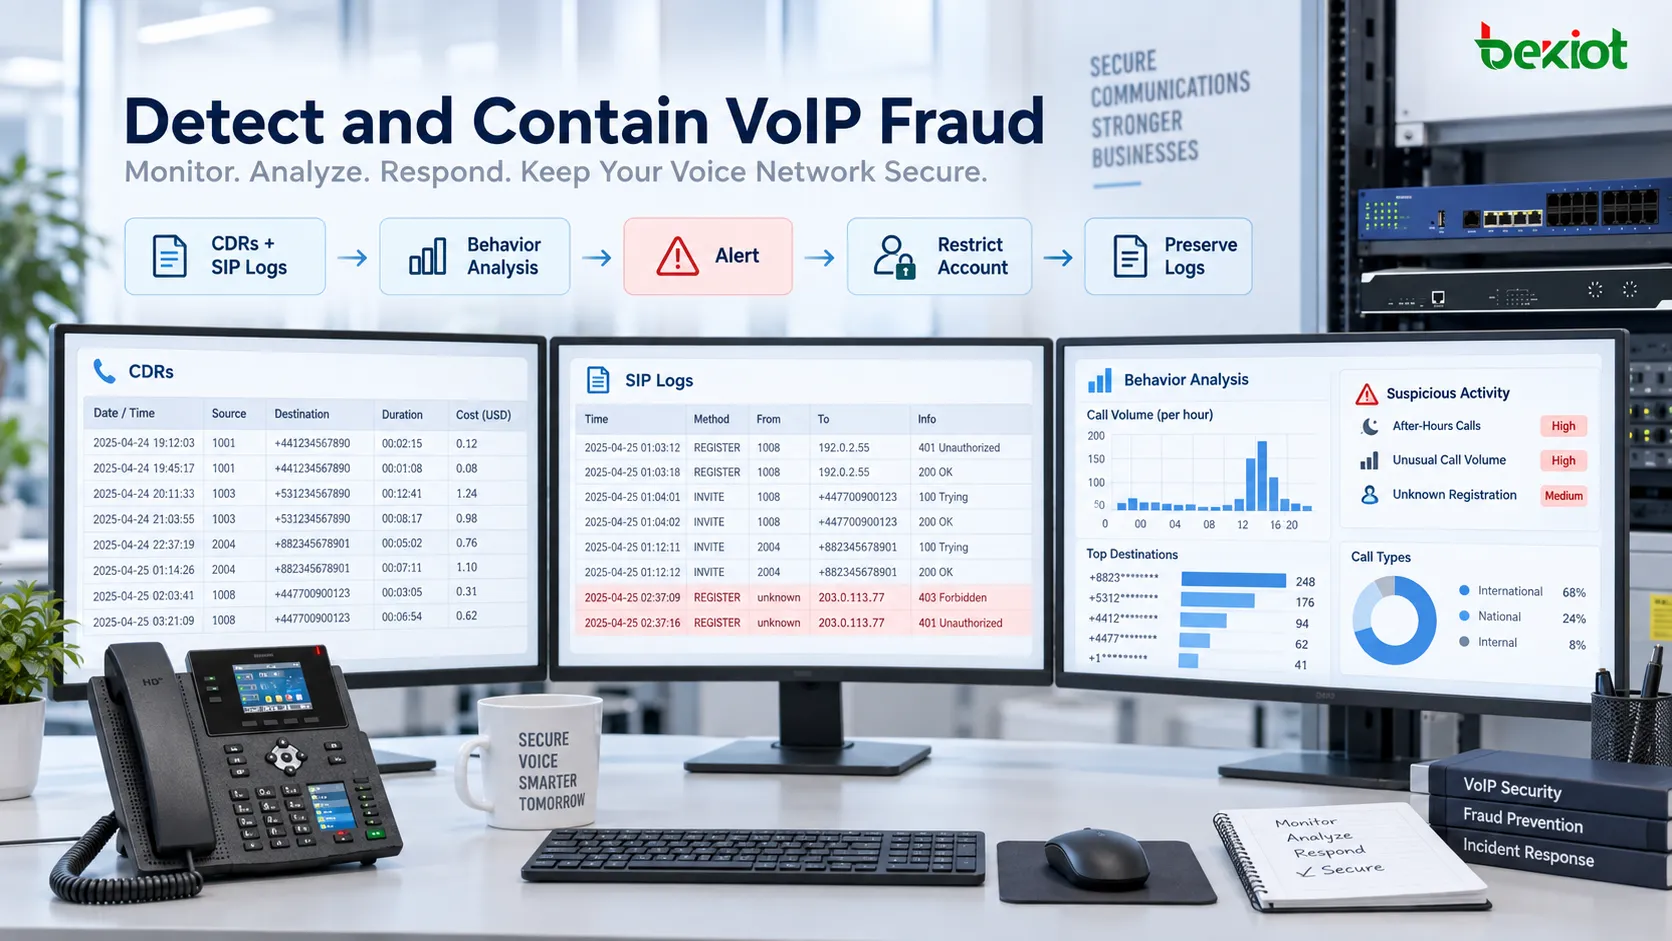
اجمع سجلات تفاصيل مكالمات CDR مفيدة وأحداث التسجيل والمصادقة ونشاط الوصلات وتغييرات المسؤولين. وقارن الوجهات والمدة والتزامن ومعدلات الإخفاق ووقت اليوم ومصادر الأجهزة الطرفية بأنماط العمل المتوقعة. فقد تبدأ رسالة SIP INVITE مسموح بها مكالمة لم تنوِ المؤسسة السماح بها أصلًا.
تشمل الأمثلة الجديرة بالتحقيق مكالمات دولية ليلية من حساب يُستخدم نهارًا عادةً، أو وصلة خاملة تحمل حركة مفاجئة، أو تغيرات تسجيل متكررة، أو زيادة حادة في المكالمات القصيرة. وقد يكون لكل إشارة تفسير مشروع. اربط الأدلة وحدد أولويات المراجعة بدلًا من اعتبار كل انحراف احتيالًا مؤكدًا.
يمكن للقواعد والتحليل الإحصائي أو المدعوم بالذكاء الاصطناعي المساعدة على تحديد الأنماط، لكنها تتطلب بيانات صالحة وضبطًا ومسؤولية بشرية. حدد من يتلقى التنبيه ومدى سرعة مراجعته ومتى تُطبق القيود. وقِس الإنذارات الكاذبة إلى جانب الأحداث الفائتة؛ فلا يضمن أي نموذج أو تحقق بروتوكولي منع الاحتيال.
تجهيز الاحتواء والأدلة قبل وقوع حادث
حافظ على مزامنة الوقت بين مقسم IP PBX ووحدة SBC والجدار الناري وأنظمة المراقبة. واحتفظ بمعلومات كافية من سجلات CDR والمصادقة والتهيئة وتغييرات التوجيه للربط بين الأطراف والطوابع الزمنية والمدة والوصلة والنتيجة. واحمِ السجلات من النفاذ أو التعديل غير المصرح بهما، وحدد الاحتفاظ وفق الاحتياجات التشغيلية ومتطلبات الخصوصية المنطبقة.
ينبغي أن تحدد خطة الاستجابة المسؤول المناوب وجهة الاتصال لدى المشغل وصلاحية تقييد حساب أو مسار. واحفظ الأدلة ذات الصلة أثناء احتواء المشكلة. وحيث أمكن، قيّد الوجهة أو الحساب المتأثر وحافظ على المكالمات الأساسية. ولا تكفي إعادة تعيين بيانات الاعتماد وحدها إذا ظل المهاجم يتحكم في جهاز أو مصدر تهيئة أو حساب مسؤول.
تحقق من النطاق، وأزل المعدات أو الإعدادات غير المصرح بها، وعالج نقطة الدخول، وتحقق من الخدمة قبل إعادتها. وسجل القرارات وراجع الضوابط بعد التعافي. ويمكن للاستجابات المعتمدة مسبقًا تسريع الاحتواء، لكن يجب اختبار الحظر التلقائي في ضوء السفر المشروع وذروة الطلب وسير عمل الطوارئ.
التحقق من زيارات الصيانة ونفاذ الأطراف الثالثة
تحقق من طلبات التركيب أو الترقية غير المتوقعة عبر جهة اتصال داخلية معروفة أو قناة خدمة رسمية حصلت عليها بصورة مستقلة. ولا يكفي الزي الرسمي والشارات ورقم هاتف يقدمه الزائر للتحقق. وطابق الزيارة مع أمر عمل، وسجل المعدات التي أُدخلت أو أُزيلت.
امنح المقاولين نفاذًا بأسمائهم ومحدد المدة وبالنطاق اللازم فقط. وأشرف على العمل المادي وسجل الإدارة عن بُعد وألغِ النفاذ عند الإكمال. ودرب الموظفين على الإبلاغ سريعًا عن الأجهزة غير المألوفة والطلبات المشبوهة؛ فتعمل ضوابط النفاذ التقنية بأفضل صورة عندما تدعمها إجراءات الصيانة المعتادة.
تحويل الضوابط إلى منظومة تشغيل
تتكون السلسلة المفيدة من أجهزة يمكن تحديدها ونفاذ منضبط وحسابات مُدارة ومسارات محدودة وحركة محمية وسلوك مراقب واستجابة متدرب عليها. وحدّث البرامج الثابتة والبرمجيات المدعومة، وانسخ الإعدادات المعتمدة احتياطيًا، واختبر الاستعادة. وأسند مسؤولية كل ضابط إلى شخص محدد حتى يظل فعالًا بعد التركيب الأولي.
في أي حل من Becke Telcom، حدد الضوابط التي تخص الجهاز الطرفي أو مقسم IP PBX أو البوابة أو وحدة SBC أو المشغل أو منصة أمنية متكاملة. واطلب دعمًا موثقًا وأدلة على الإعداد بدلًا من افتراض أن كل جهاز يوفر حدود الإنفاق أو MFA أو التحليلات أو العزل التلقائي. كما تترك الاستضافة السحابية مسؤوليات تخص حسابات العميل وأجهزته وصلاحياته.
تحقق من التصميم باختبارات معتمدة: رفض جهاز طرفي مجهول، ومنع وجهة محظورة، والتحقق من التشفير على المقاطع المتفق عليها، وإنشاء تنبيه اختباري آمن، والتدرب على احتواء الحساب واستعادته. واستخدم حسابات ووجهات اختبار مصرحًا بها. وسجل ما جرى إثباته وما يظل يدويًا ومن يتصرف خارج ساعات العمل.
الأسئلة الشائعة
هل يدير مزود PBX سحابي جميع جوانب أمن VoIP؟
لا. تختلف المسؤوليات بحسب اتفاقية الخدمة. ويظل العميل عادةً يدير المستخدمين والأجهزة الطرفية وصلاحيات الاتصال، بينما يدير المزود البنية التحتية وضوابط الخدمة المحددة. ووثّق تقسيم المسؤوليات وجهات اتصال الحوادث والأدلة المتاحة.
كم مرة ينبغي مراجعة نظام صوتي؟
استخدم جدولًا قائمًا على المخاطر، وراجع بعد الترقيات الكبرى أو الوصلات الجديدة أو تغير النفاذ عن بُعد أو الانتقال بين المشغلين أو وقوع حادث. ولا تحل التنبيهات المستمرة محل الفحوص الدورية للحسابات ودعم البرامج واستثناءات التوجيه المتراكمة.
كيف ينبغي أن يحصل مزود الصيانة على نفاذ عن بُعد؟
استخدم حسابًا باسم شخص محدد عبر VPN معتمد أو مضيف عبور منضبط، مع تقييده بالوقت والمهمة. واحتفظ بسجل لعمليات الدخول والتغييرات، وألغِ النفاذ بعد العمل. وتجنب كلمة مرور مسؤول مشتركة دائمة.
هل يجب تخزين كل حزمة صوتية على المدى الطويل؟
ليس عادةً. فقد تتضمن الالتقاطات الكاملة تشويرًا أو صوتًا خاصًا، وتفرض أعباء كبيرة على التخزين والنفاذ. واحتفظ بالسجلات الضرورية وسجلات CDR وفق سياسة متفق عليها، مع استخدام التقاط حزم محدد النطاق ومصرح به لاستكشاف أعطال أو تحقيقات بعينها.
مراجع تقنية
الوثيقة IETF RFC 3261: مصادقة SIP وحدود أمن النقل.
الوثيقة IETF RFC 3711: حماية الوسائط عبر SRTP ومتطلبات إدارة المفاتيح الخارجية.